Microsoft Governance
Farene ved feilkonfigurasjon i skyen
Du kan ikke stoppe angrep du ikke kan se.
Hver blindsone er et sted der en angriper kan operere uoppdaget. Derfor starter Field Effects tilnærming med full synlighet. Det handler om å:
- Forstå miljøet og risikoen
- Eliminere så mye risiko som mulig for å redusere muligheten for dataangrep
- Avbryte trusler raskt når de oppstår
I en ny verden, der AI gir angripere raskere og enklere måter å finne og utnytte sårbarheter, blir tids-vinduet mellom en feilkonfigurasjon - og utnyttelse av den - mindre og mindre.
Uten håndtering kan en mindre feilkonfigurasjon raskt åpne døren for angripere.
Angrep mot multifaktorautentisering (MFA)
Push-basert MFA er raskt og praktisk, men en angriper som allerede har stjålne legitimasjonsdata kan utløse samme godkjenningsforespørsel gjentatte ganger, i håp om at brukeren trykker «Godkjenn» bare for å få slutt på varslene. Aktivering av nummersamsvar lukker dette sikkerhetshullet. I stedet for kun ett trykk, så må brukeren nå taste inn et tall som vises på innloggingsskjermen, og bekrefte i appen, stedet eller enheten som ber om tilgang.
Dette ekstra steget tvinger frem en ekte sjekk i stedet for et reflekstrykk.
«Consent-phishing»
Som standard kan enhver medarbeider gi en tredjepartsapp tilgang til firmaets e-post, filer og Microsoft Teams med ett klikk, uten ytterligere godkjenning.
Angripere utnytter dette med noe som kalles for «consent-phishing»: en «forkledd» app (en «dokumentviser», en «Office-oppgradering») ber om tillatelse, og én godkjenning overleverer et fungerende tilgangstoken. Ingen passord nødvendig, og den tilgangen overlever en tilbakestilling.
Å blokkere brukersamtykke fjerner slike «one-click-trick». Medarbeidere kan ikke lenger godkjenne apptillatelser selv, så hver forespørsel sendes til IT for gjennomgang først. En phishing-e-post som ber om et klikk, er ikke farlig hvis klikket alene ikke kan gi tilgang.
Enhetskodeflyt for ikke-klarerte apper (Device code flow for untrusted apps)
Enhetskode-innlogging eksisterer for enheter uten nettleser, som en smart-TV. Det fungerer ved å lage en kode som brukeren taster inn på en separat enhet for å fullføre innloggingen. Angripere misbruker dette ved å lage sin egen kode og sende den til et offer, forkledd som noe rutinepreget, som f.eks. en møteinvitasjon.
Fordi lenken går til Microsofts ekte innloggingsside, ser den helt legitim ut. Men når offeret taster inn koden og logger inn, autentiserer de ikke sin egen enhet – de godkjenner uvitende angriperens økt, og overleverer et gyldig tilgangstoken til angriperen.
Å blokkere enhetskodeflyt for ikke-klarerte apper stopper denne angrepsmuligheten. Innloggingsmetoden fungerer bare for en forhåndsgodkjent liste over klarerte apper, så en phishing-lenke bygget rundt en ikke-klarert app fullføres aldri, uansett hvor overbevisende den ser ut.
Riktig konfigurasjon krever synlighet
Hver av disse rettelsene er enkle hver for seg. Den vanskelige delen er å vite når de trengs.
Sikkerhetsinnstillingene kan være riktig konfigurert ved oppsett, men de holder seg ikke slik av seg selv. F.eks. så kan det som en gang var en sterk policy lempes litt på etter hvert for å gjøre ting enklere, en ny app kan få tildelt tilganger, en eldre protokoll blir aldri slått av, osv.
Uten kontinuerlig synlighet vil sannsynligvis denne mangelen på sikkerhet ikke bli oppdaget… helt til (muligens) en angriper finner den. Det er her Field Effects Cloud Tenant Risk Score kommer inn.
Cloud Tenant Risk Score
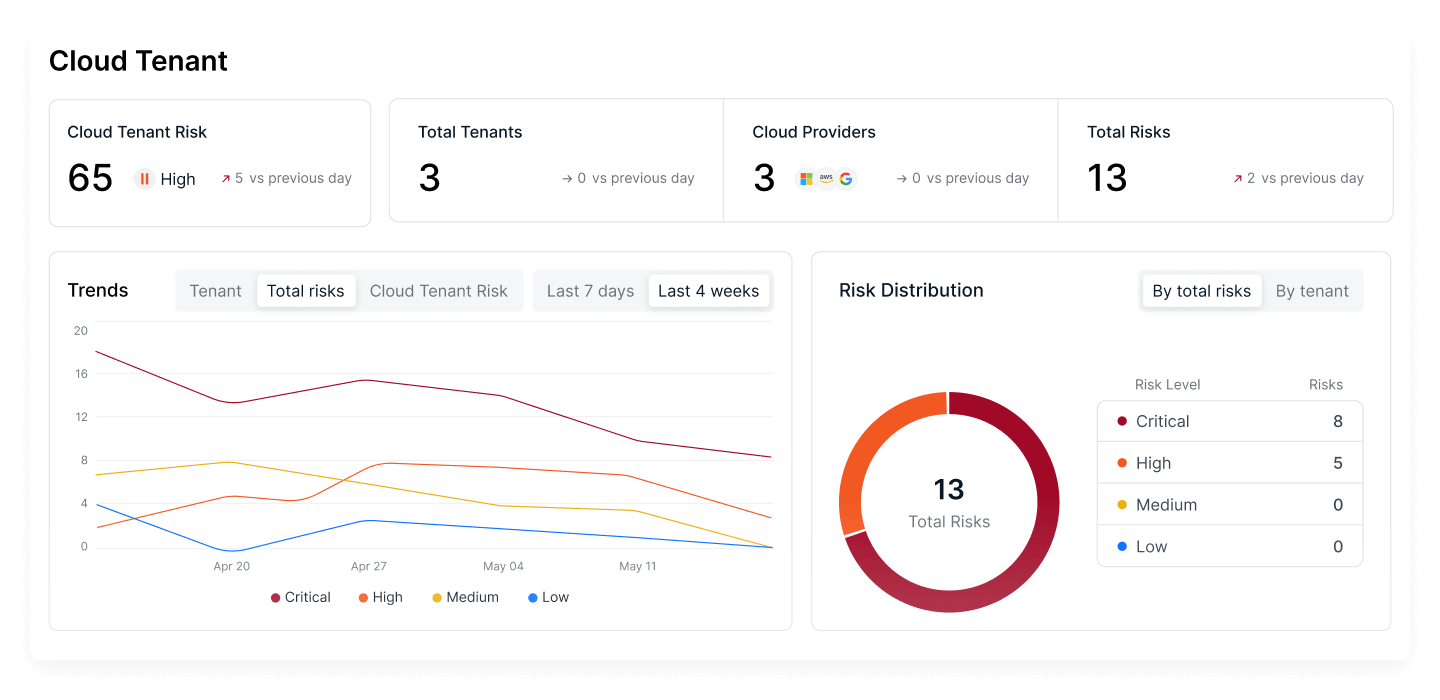
Field Effects Cloud Tenant Risk Score gir deg kontinuerlig innsyn i M365-sikkerhetstilstand, slik at du kan overvåke og spore tilhørende risiko og identifisere når tenantene dine har sårbarheter som må utbedres.
Risikoscoreen for tenanten anbefaler policyinnstillinger for proaktivt å styrke sikkerhetstilstanden i organisasjonen. Og den varsler når policyinnstillinger endrer seg, slik at du raskt kan oppdage eventuelle sårbarheter.
Hver risiko som avdekkes er forankret i kunnskap om hvordan angripere faktisk opererer, samt bransjens beste praksis. Dermed lukker du ikke bare sikkerhetshull – du lukker de hullene angripere med størst sannsynlighet vil utnytte.
Slik sørger du for at Microsoft 365-miljøet alltid er i en sikker tilstand:
- Kontinuerlig skanning: M365-miljøet overvåkes kontinuerlig - ikke kun sjekket én gang og glemt. I det øyeblikket en kontroll endres eller faller ut av samsvar, fanges det opp umiddelbart.
- Prioritert risikorangering: Kontrollmekanismer som er ute av samsvar, rangeres som Kritisk, Høy og Middels, slik at du alltid vet hvilket problem du bør håndtere først.
- Klar utbedringsveiledning: Hver risiko leveres med en konkret, anbefalt konfigurasjon, som fjerner all gjetting om hvordan den skal rettes.
- Målbar forbedring: Etter hvert som du lukker hull, oppdateres risikoscoren din over tid, og gir deg konkret bevis på at sikkerhetstilstanden bedres.
Med Field Effect Cloud Tenant Risk Score kan du fokusere innsatsen på å stoppe angrep før de skjer. Og hvis en angriper finner en vei inn, overvåker Field Effect MDR det samme miljøet døgnet rundt, klare til å undersøke, lokalisere og blokkere trusler raskt.
Cloud Tenant Risk Score er nå inkludert i alle Field Effect MDR pakker som inkluderer skysikkerhet, uten ekstra kostnad.